동남아 AI 금융 사기, 다음 순서는 한국입니다
오간 이야기
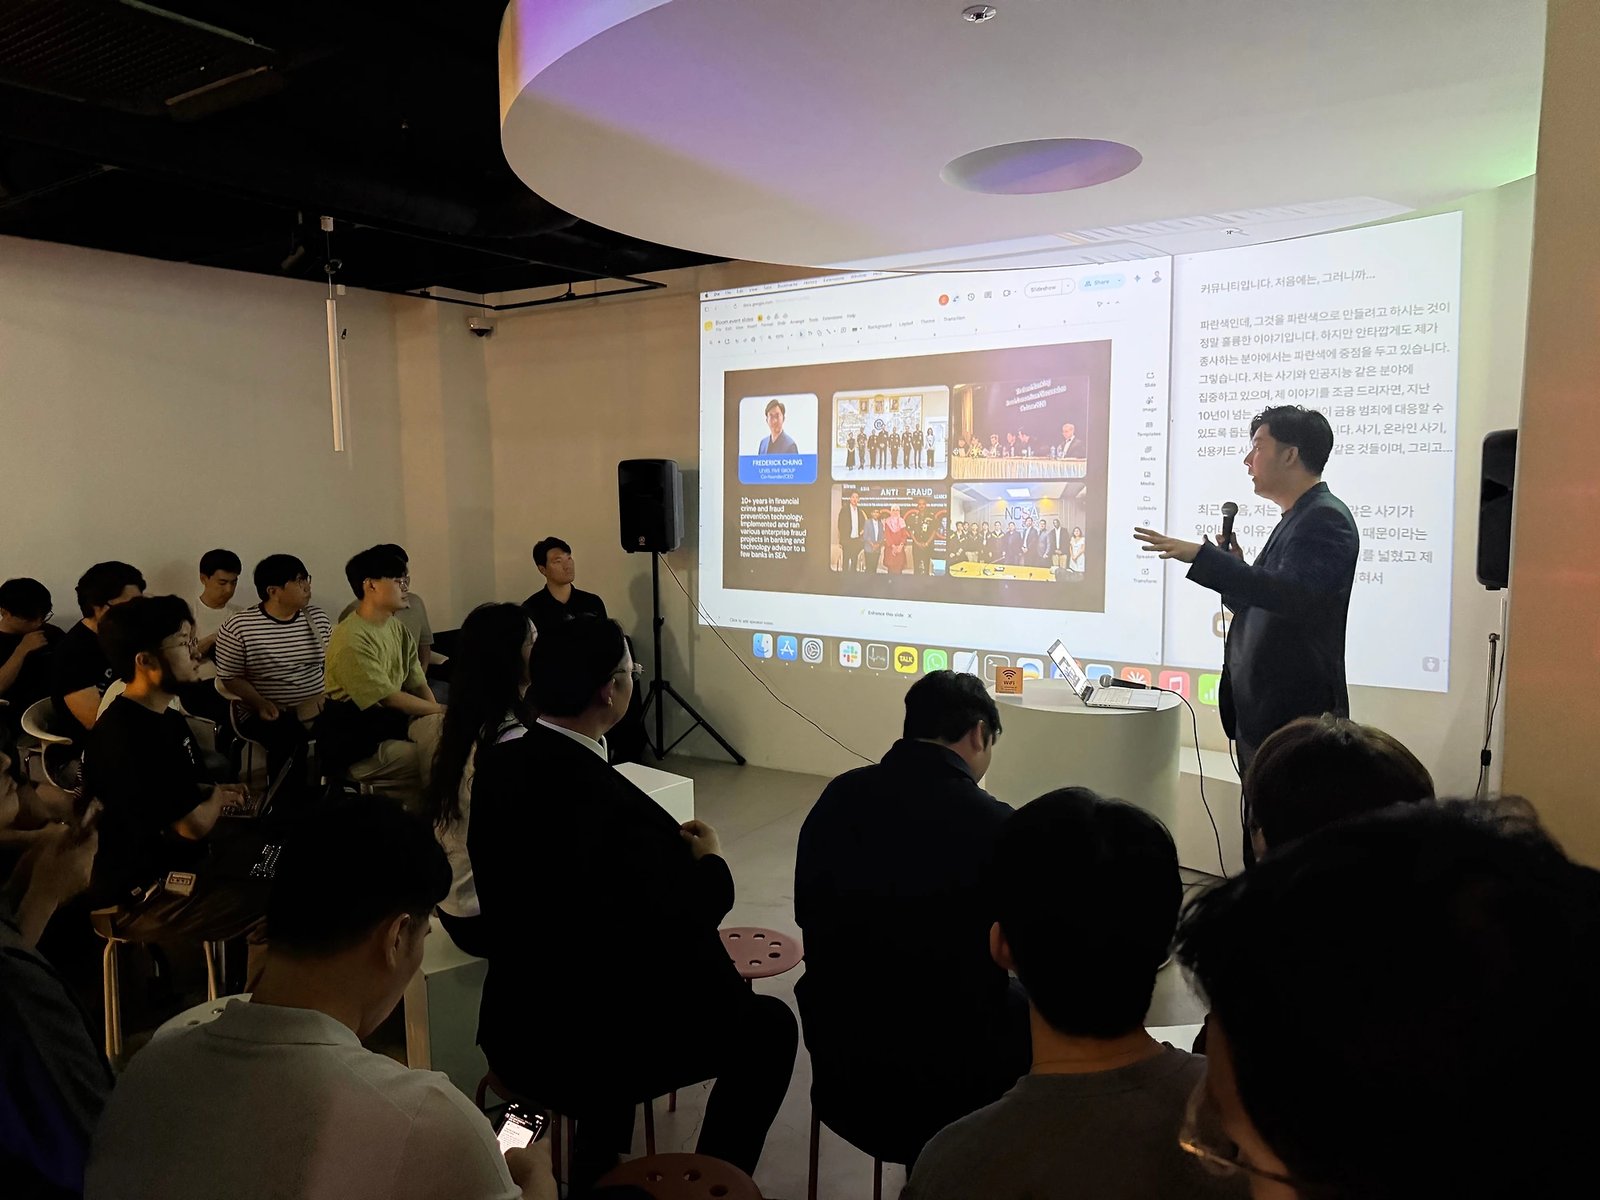
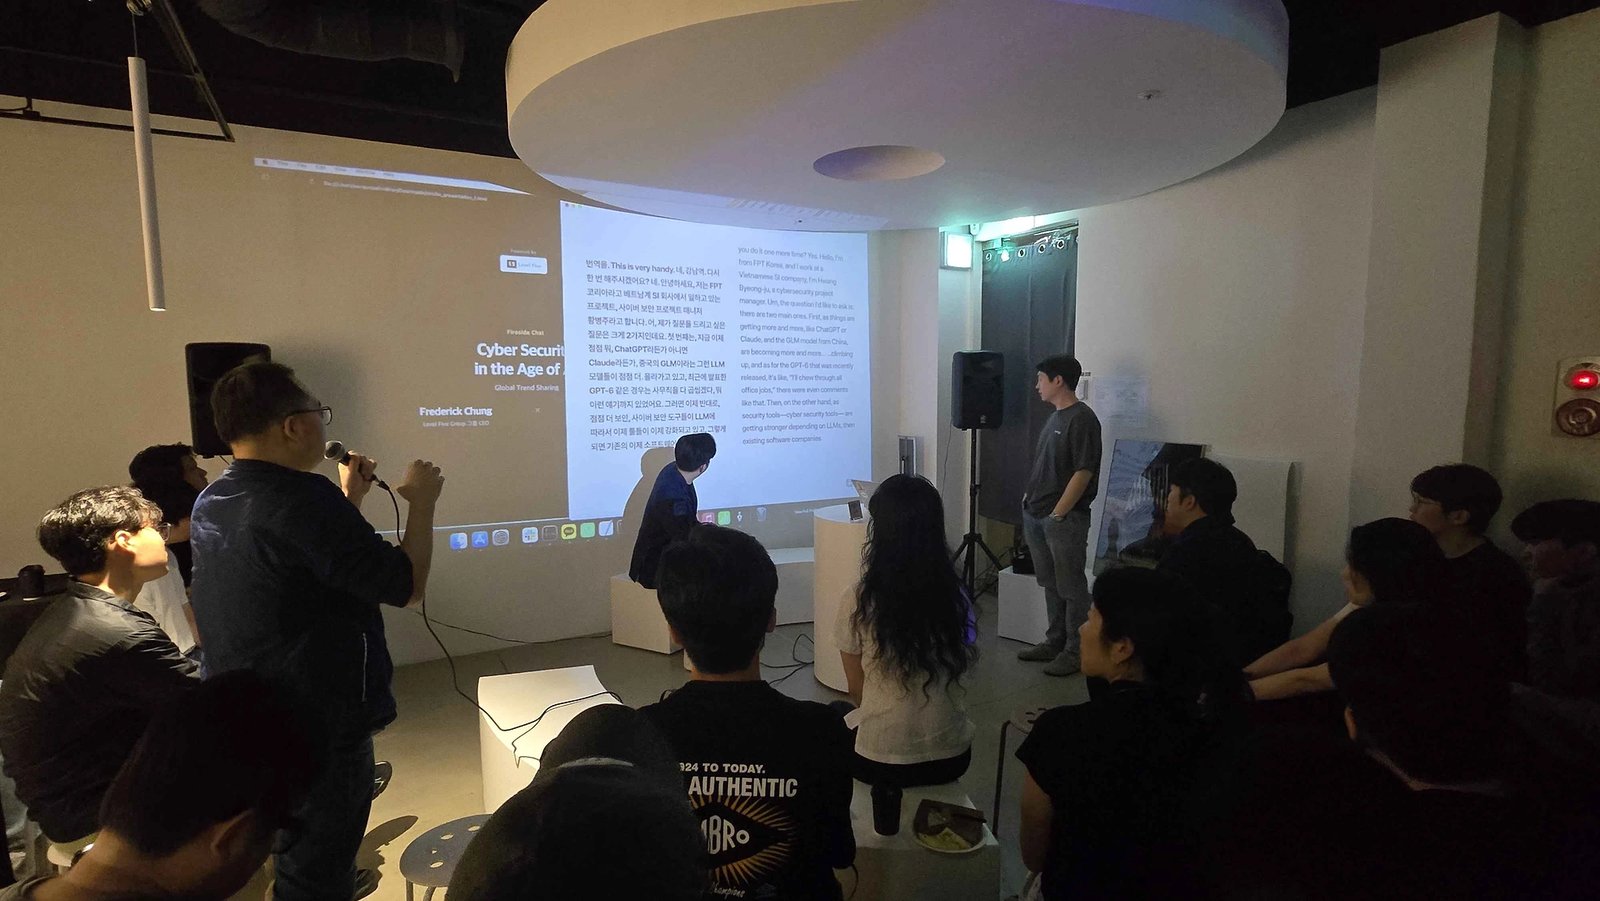
Frederick Chung 대표님은 10년 넘게 은행의 금융범죄 대응을 해왔습니다. 태국 왕립군, 아세안 인터폴, 말레이시아 규제당국과 일하고 태국에서는 은행 컨소시엄을 직접 운영합니다. 자기소개 중에 Bloom의 이름이 AI Blue에서 시작해 Bloom으로 간다는 이야기가 좋다고 하더니, 안타깝게도 자신의 일은 AI Blue 쪽이라고 농담했습니다.
발표는 중국 정부가 만든 공익광고로 시작했습니다. 어머니가 영상통화로 딸과 이야기하고 딸이 형편이 빠듯하다며 돈을 보내달라고 합니다. 계좌번호를 넣고 전송을 누르기 직전에 초인종이 울리고 문 앞에 진짜 딸이 서 있습니다. 노트북에서는 여전히 누군가가 딸의 얼굴과 목소리로 말하고 있습니다. 정부가 자국민 경고용으로 이런 광고를 만든다는 건 그만큼 흔하다는 뜻입니다. 이어서 나온 숫자가 이날 가장 셌습니다. 목소리를 복제하는 데 필요한 시간은 4초입니다.
복제하는 게 음성 프로필 전체가 아니라 톤과 음색뿐이라는 설명이 이해를 바꿨습니다. 4초로 톤만 뽑아낸 뒤 실제 사람이 음성 변조기를 써서 그 톤에 자기 말투를 실어 말합니다. 라이브 통화 딥페이크가 자연스러운 이유가 여기 있습니다. 기계가 아니라 사람이 말하고 있으니까요. 목소리는 대부분 소셜미디어에서 구합니다. 그래서 공인이 아니라면 프로필을 비공개로 두라고 했습니다. 한국은 K팝과 엔터테인먼트를 수출하는 나라라 세계에서 가장 성숙한 음성 복제 모델이 있다고 덧붙였습니다.
기술이 화려한 쪽으로는 딥페이크 투자 사기가 있습니다. 유명인을 사칭한 코인 홍보 영상을 뿌리고 광고까지 돌립니다. 싱가포르에서는 총리를 사칭한 줌 콜이 실시간으로 열렸습니다. 가장 흔하지는 않지만 한 번에 가장 크게 털립니다. 여전히 제일 많은 건 정부나 경찰, 이민국, 회사를 사칭하는 전화이고 뿌리는 데이터 유출입니다. 본인도 싱가포르 이민청을 사칭한 로보콜을 받았는데, 중국어를 하느냐고 묻는 순간 가짜인 걸 알았다고 했습니다. 진짜 이민청이라면 물어볼 필요가 없는 질문이니까요.
개인 피해로만 듣고 있다가 방향이 바뀐 대목이 있었습니다. 어느 대기업 보안 책임자가 소셜미디어에 휴가를 간다고 올렸고 프로필은 공개 상태였습니다. 공격자는 그의 영상에서 목소리를 복제해 휴가 중인 그를 사칭하고 직원에게 전화를 걸어, 자격증명이 잠겼으니 OTP를 알려달라고 했습니다. 목소리도 맞고 휴가지 이야기까지 자연스러워서 직원은 재설정을 해줬습니다. 곧 알아챘지만 늦었습니다. 백도어를 심는 데는 10분이면 충분하고 실제 침해는 6개월 뒤에 그 백도어를 통해 일어났습니다.
그럼 탐지는 되느냐가 다음 질문이었습니다. 통제된 환경에서는 99%가 넘게 잡히지만 실제 환경에서는 50~60%로 떨어집니다. 네트워크 품질이 탐지에 필요한 신호를 깎아내기 때문이고 그래서 사기범들은 일부러 열악한 네트워크 뒤에 숨습니다. 문제는 은행이 하루에 처리하는 건수입니다. 걸러지지 않고 남는 걸 사람이 전부 봐야 하는데 그만한 인원을 둘 수 있는 은행은 없습니다. 99%는 훌륭한 숫자지만 운영상 실용적이냐고 물으면 아니라는 것이었습니다.
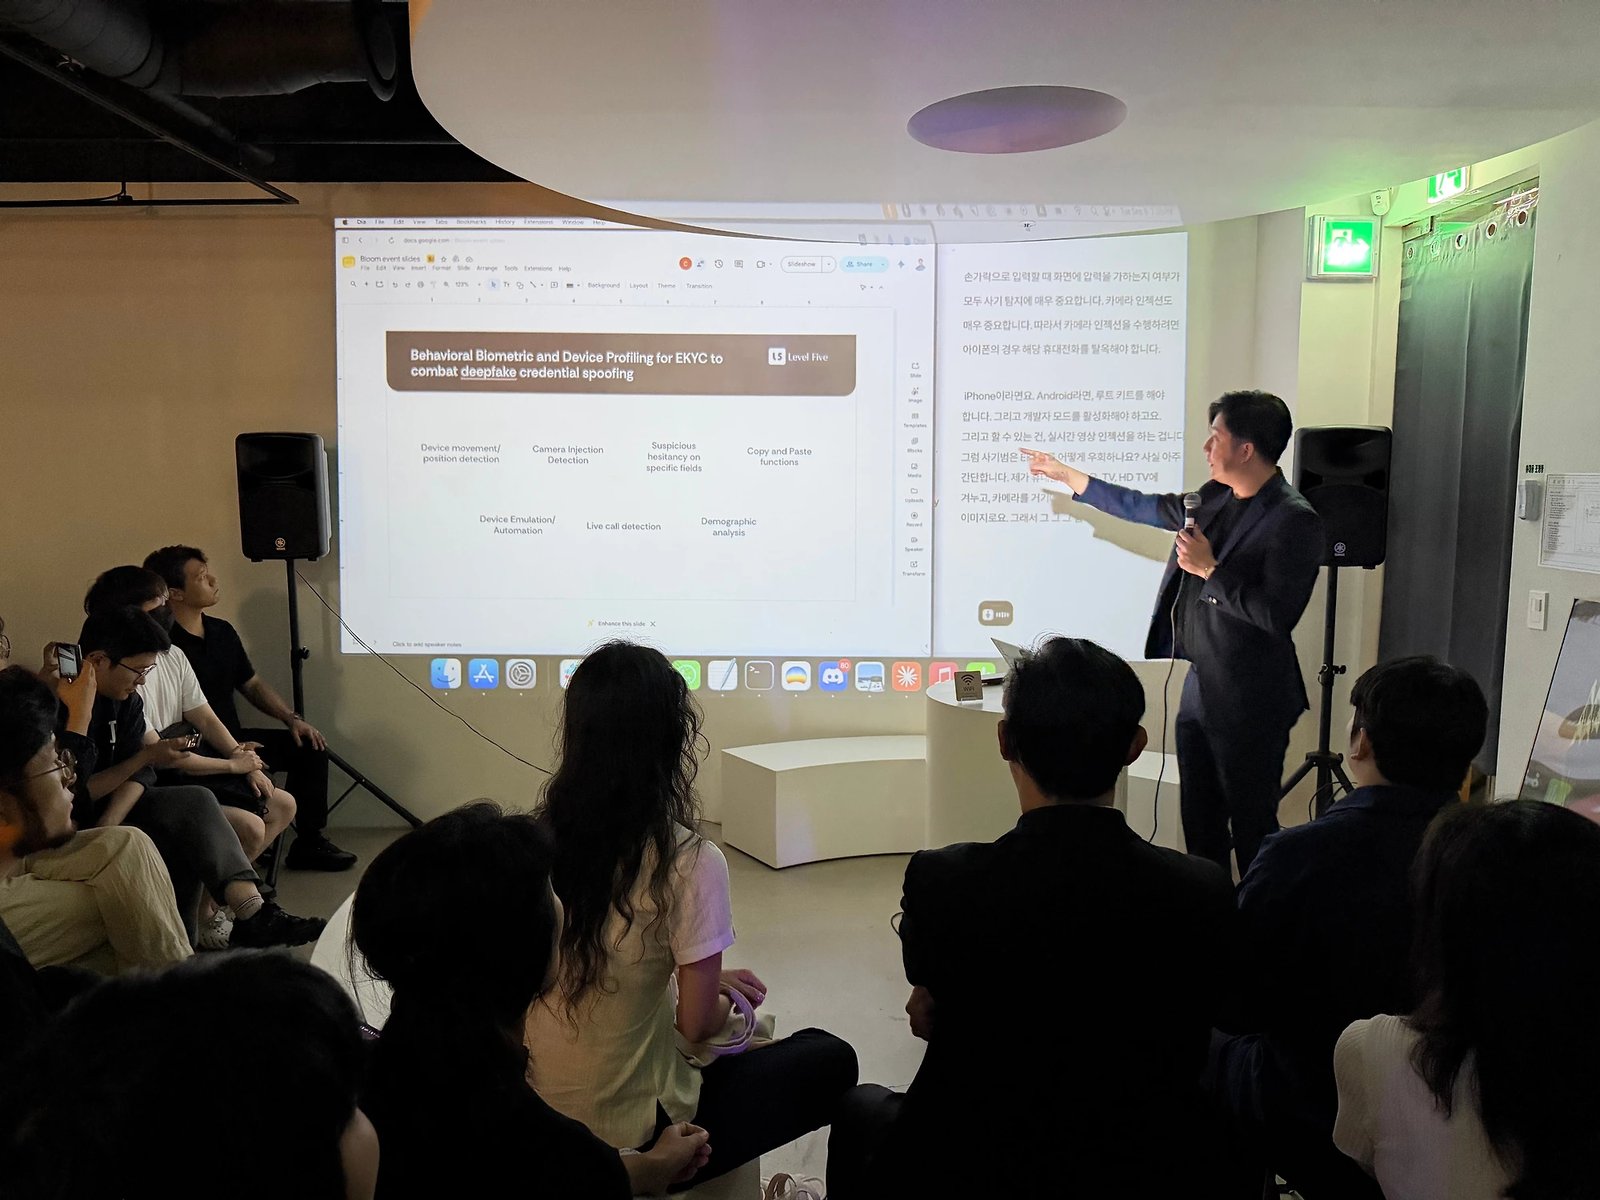
그래서 얼굴이 아니라 기기를 봅니다. 디지털 경제에서 봐야 할 건 사람이 아니라 그 사람이 쓰는 폰이라고 했습니다. 기종과 화면 해상도가 맞는지, 탈옥이 됐는지를 봅니다. 여기에 행동 생체정보가 붙습니다. 책상에 엎어져 충전 중인 폰에서 결제가 일어나면 문제가 있고 이름을 입력할 때 머뭇거리는지도 봅니다. 자기 이름을 어떻게 쓸지 생각하는 사람은 없으니까요. 은행이 전화를 건 사람이 진짜 고객인지 아느냐고 묻자 솔직히 모른다고 답했습니다. 신분증 번호도 카드 뒷자리도 전부 이미 유출된 정보이기 때문입니다.
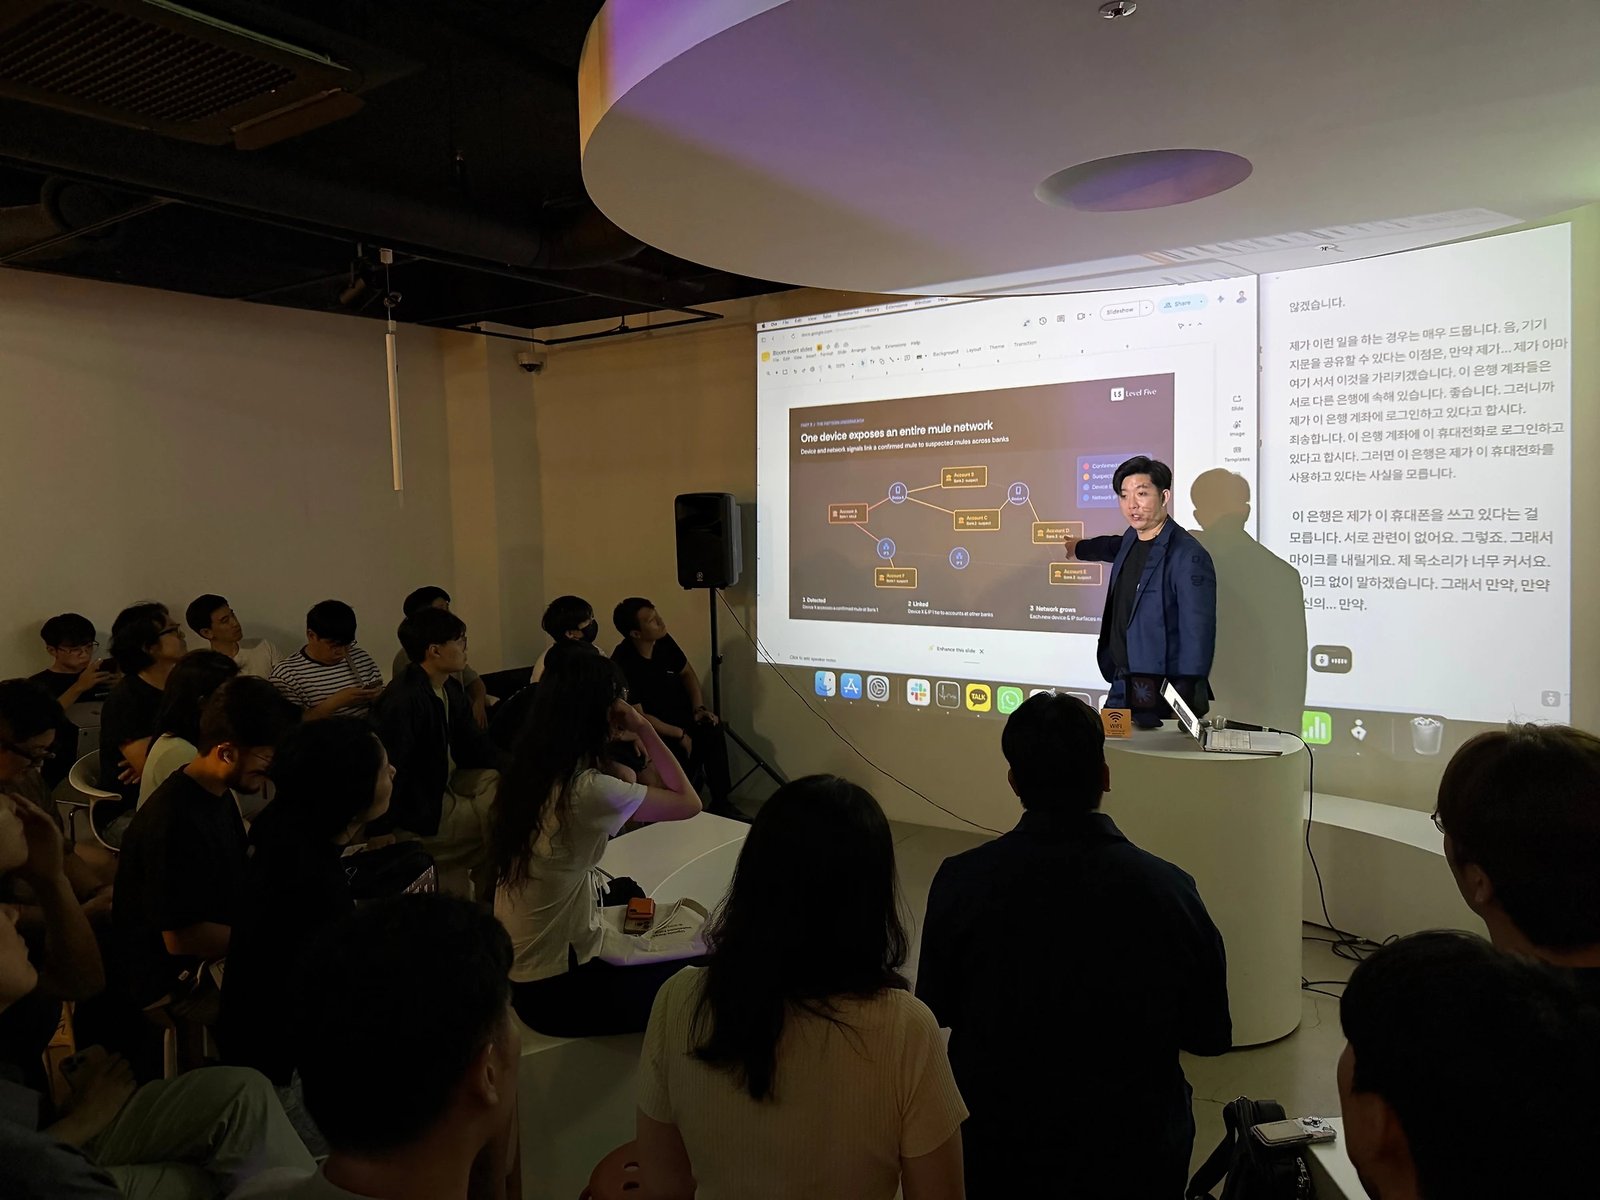
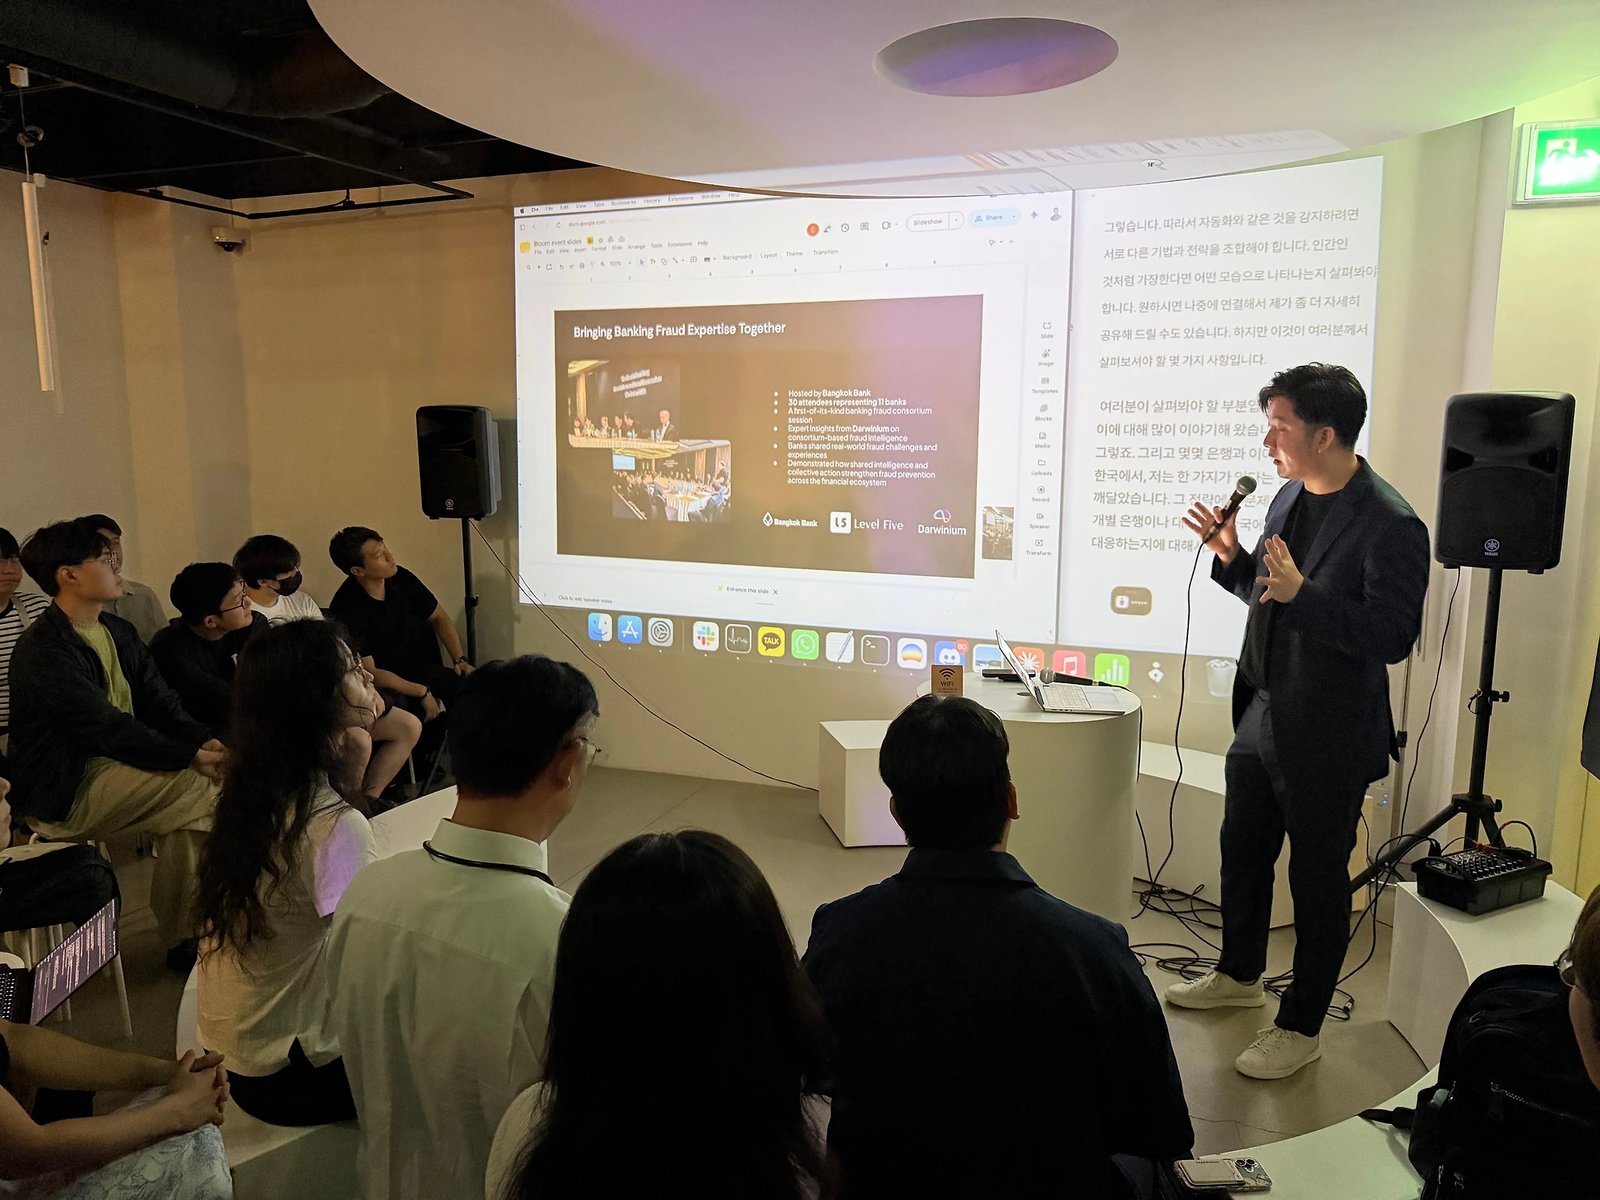
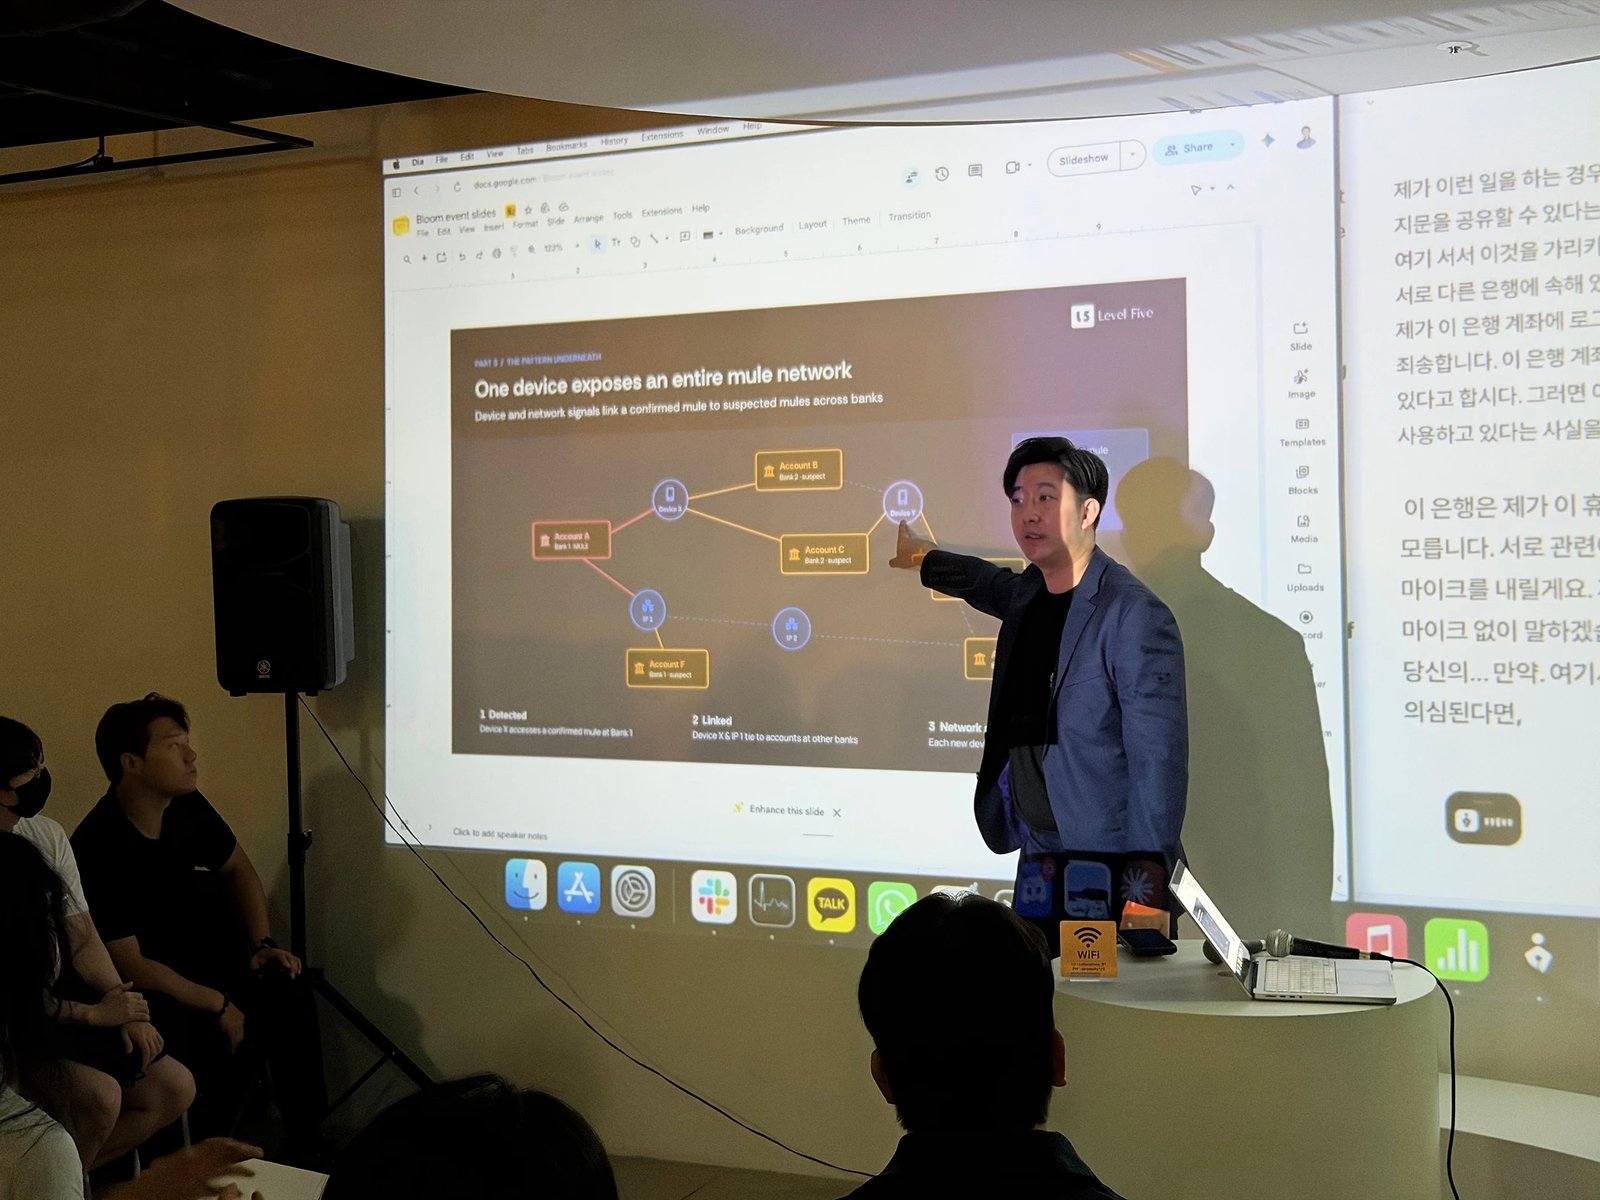
사기를 막는 방법은 사기범과 싸우는 게 아니라 돈의 이동을 막는 것이라고 했습니다. 얼마를 훔치든 현금을 빼낼 수 없으면 아무도 하지 않습니다. 문제는 은행 한 곳이 이걸 할 수 없다는 점입니다. 같은 폰이 A은행에서 사기를 쳐도 B은행은 모릅니다. 그런데 A은행이 기기 지문을 넘기면 B은행은 그 폰이 로그인하는 순간 계좌를 얼릴 수 있고 그 폰이 건드린 다른 계좌들까지 함께 드러납니다. 기기 하나로 대포통장 망 전체가 보이는 겁니다. 영국은 기기 ID 기반 사기 목록을 회원사가 공유하고 싱가포르는 법으로 계좌번호 공유를 정했습니다. 태국에서는 11개 은행이 모여 업계 첫 사기 대응 컨소시엄을 만들었습니다.
은행이 왜 이제야 모이는지에 대한 답이 명쾌했습니다. 9년쯤 전 한 1티어 은행에 이 아이디어를 가져갔더니 자기네 사기 피해는 3만 달러뿐이라는 답이 돌아왔습니다. 뉴스에 난 사건 하나만 해도 수백만 달러였는데도요. 나중에 이유를 알게 됐습니다. 고객이 직접 송금했으니 은행 책임이 아니고 그래서 장부에 사기로 기록하지 않았던 것입니다. 그런데 동남아 규제당국이 고객이 사기를 당했든 아니든 은행이 손실의 50%를 배상하도록 규정을 바꿨습니다. 계산이 완전히 달라졌습니다. 기술 이야기를 한참 듣고 왔는데 마지막을 정하는 건 회계였습니다.
한국 은행들은 준비가 됐느냐는 질문에는, 탐지 기술 투자는 시작했고 뒤처진 건 기술이 아니라 고객 데이터를 사기 예방에 쓸 수 있게 하는 규제라고 답했습니다. 행동 생체정보나 기기 데이터를 모으는 건 기술적으로 합법이지만 은행이 개인정보 리스크를 안고 하려 들지는 않습니다. 태국은 이미 이 순서를 겪었습니다. 사기가 걷잡을 수 없이 늘자 중앙은행이 뱅킹 앱 사용 시 개인식별정보를 반드시 제공하도록 규정을 바꿨습니다. 큰 피해가 나야 규제가 움직입니다. 유럽과 미국은 송금이 이삼일 걸리는데 그 지연이 사기 방어에는 유리합니다. 한국과 동남아는 즉시 처리라 되돌릴 시간이 없습니다.
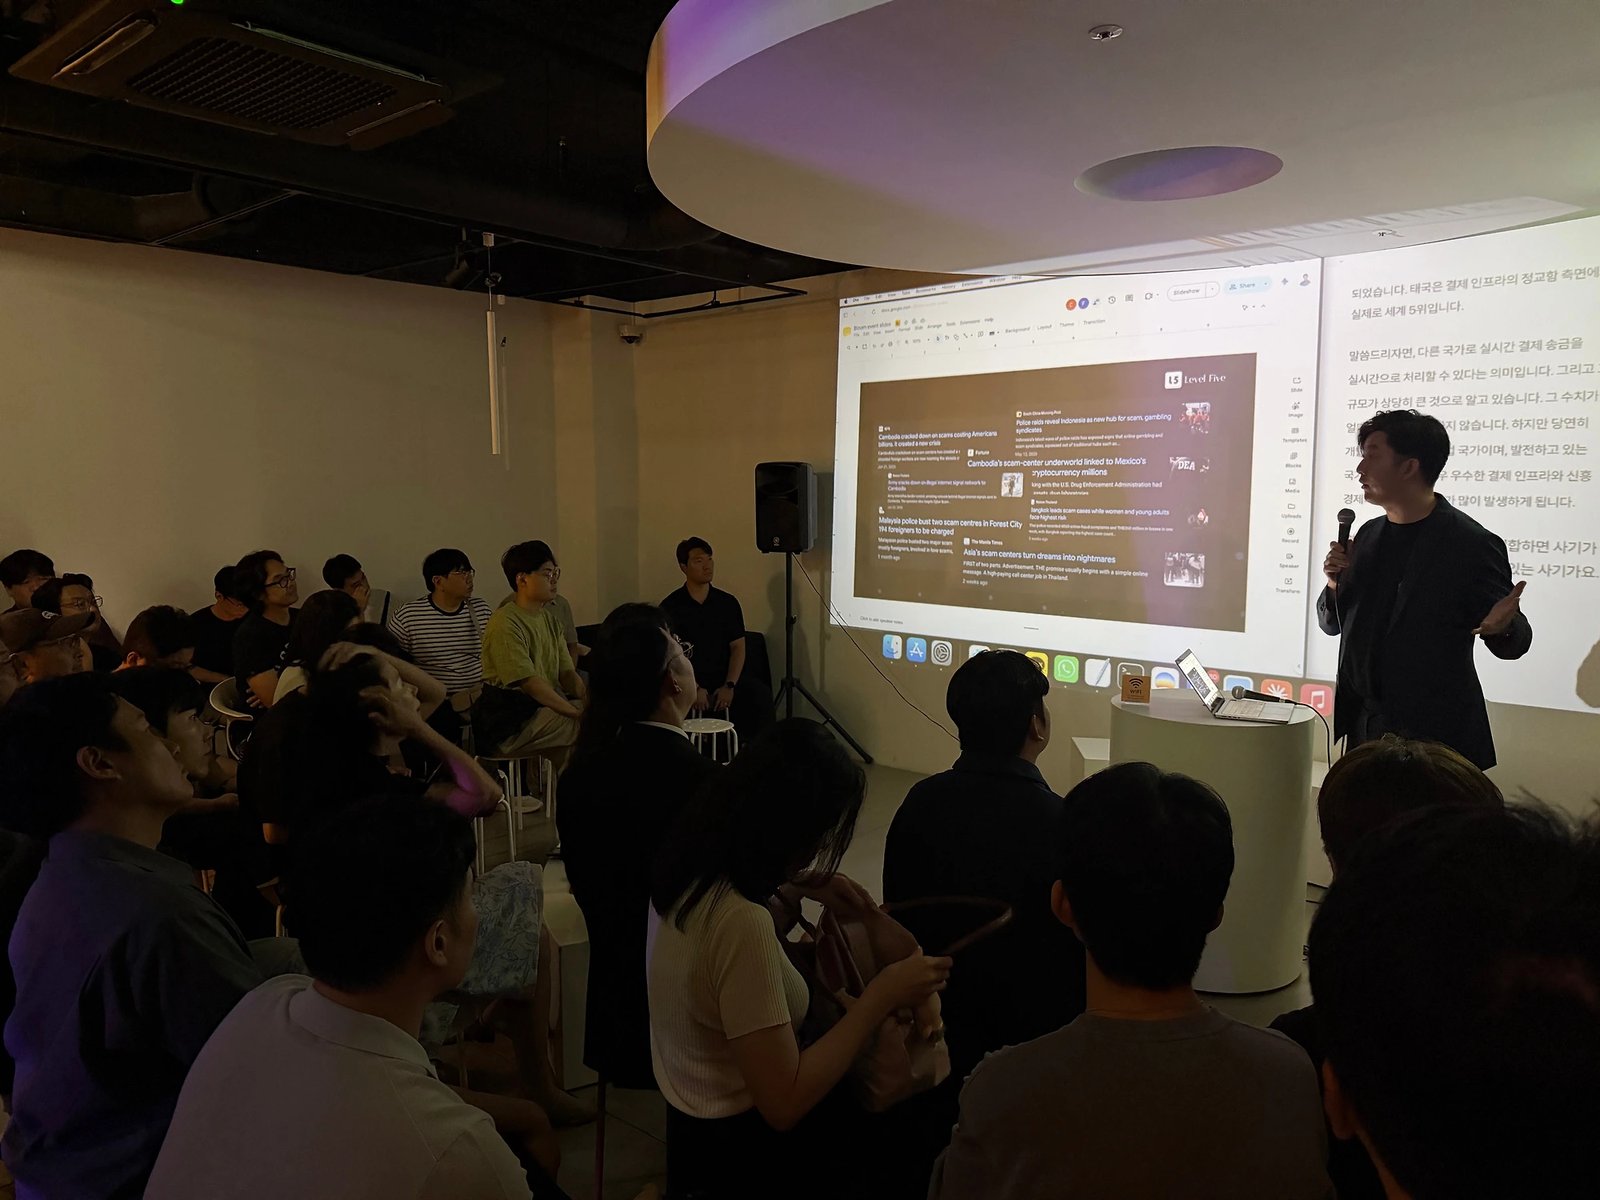
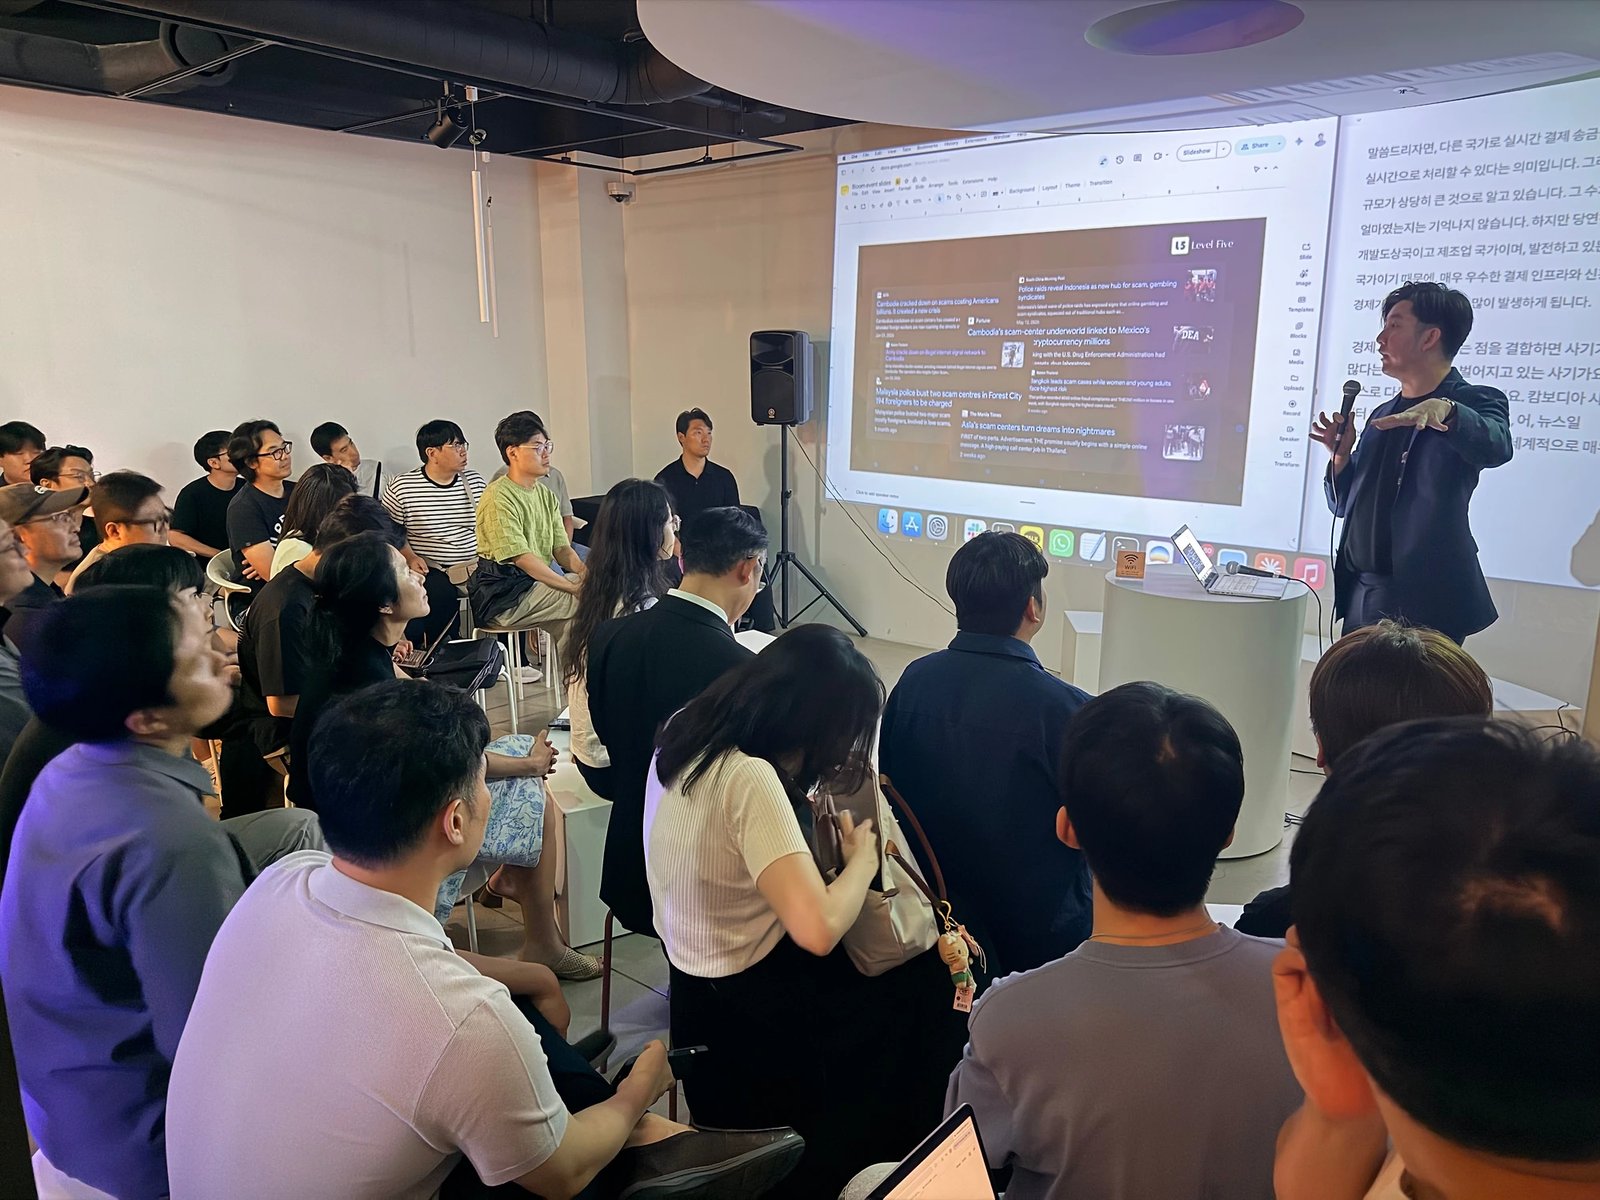
마지막 질문에서 한국 시장에 대해 무엇이 가장 궁금하냐고 물었습니다. 한국의 진짜 사기 문제가 무엇인지 알고 싶다고 답하면서 이런 말을 덧붙였습니다. 지금 사기가 한국으로 이동하고 있는 이유는 아시아에서 단속이 세지고 있기 때문이라는 것이었습니다. 필리핀에서 크게 하다가 단속이 들어오자 태국으로 옮겼고 태국 왕립군이 단속하자 캄보디아로 옮겼습니다. 우리가 아직 이런 사기가 별로 없다고 느끼는 게 안전해서가 아니라, 아직 순번이 안 온 것일 수 있다는 뜻이었습니다.
지금은 결제할 때 사람인지 아닌지를 판단합니다. 하지만 AI 에이전트가 대신 결제하는 시대가 되면 질문이 달라집니다. 이게 진짜 내가 소유권을 가진 에이전트가 맞는지를 검증해야 합니다. 에이전트에게 자격증명과 권한을 넘기는 순간 새로운 공격면이 열린다는 데 의견이 모였습니다. 행사가 끝난 뒤에도 한참 남아 이야기가 이어졌습니다.
현장 사진
다음 이벤트